Ψεύτικα downloads crypto wallets εγκαθιστούν το ScreenConnect για απομακρυσμένη πρόσβαση
Αρχεία με τα ονόματα Ledger, Coldcard, Pera και Revolut εγκαθιστούν κρυφά το ScreenConnect και δίνουν σε άγνωστους τον έλεγχο του υπολογιστή σας. Τι βρήκε ο ερευνητής bartblaze, τι κινδυνεύει αν έχετε hardware wallet και τι ελέγχετε σήμερα.

Θα τρέχατε ένα αρχείο εντολών αν μόλις το είχατε κατεβάσει ως ενημέρωση για το πορτοφόλι σας;
Κατεβάσατε κάποιο από αυτά τα αρχεία;
Αν απλώς κατεβάσατε το ZIP, μην εκτελέσετε το αρχείο.bat.
Αν το εκτελέσατε, αποσυνδέστε το PC από το δίκτυο και ακολουθήστε τα βήματα αποκατάστασης πιο κάτω.
Ο ερευνητής κακόβουλου λογισμικού Bart, γνωστός ως «bartblaze», επικοινώνησε μαζί μας για την ανάλυση που δημοσίευσε στο Blaze's Security Blog στις 17 Νοεμβρίου 2026. Αυτό που μας τράβηξε την προσοχή ήταν δύο αρχεία με διαφορετικά ονόματα και ίδιο περιεχόμενο. Το ένα έμοιαζε να αφορά ένα πορτοφόλι. Το άλλο, τη φορολογική δήλωση.
Ίδιο αρχείο, άλλη ιστορία
Για το Coldcard, το v1.5.3Q-q1-coldcard.zip από το coldcard[.]pro μοιάζει, από το όνομά του, με συγκεκριμένη έκδοση για τη συσκευή. Για το Ledger, το Ledger-wallet-Transition-Transcript.zip εμφανίστηκε στα ledger-wallet[.]net και ledgeradvisorinfo[.]app. Για το Pera Algorand Wallet, το Pera_Algorand_Wallet_v2.1.2.35.zip προερχόταν από το peraalgowallet[.]app. Και τα τρία ZIP περιείχαν αρχείο εντολών Windows (.bat).
Δίπλα τους βρίσκουμε δύο ονόματα που παραπέμπουν σε φορολογικά αρχεία: revolut-taxfile.zip, με το Revolut-taxfile.bat, και xamantaxfile.zip, που παραπέμπει στο Xaman, πορτοφόλι XRP. Το BAT με το όνομα της Revolut και εκείνο με το όνομα του Pera έχουν το ίδιο SHA-256, δηλαδή το ίδιο ψηφιακό αποτύπωμα. Με άλλα λόγια, άλλαξε η ταμπέλα, όχι το αρχείο εντολών.
Σκεφτείτε ένα ντοσιέ στο γραφείο σας με την ετικέτα «για τη δήλωση». Θα το τραβήξετε από τη στοίβα επειδή η ετικέτα ταιριάζει στη δουλειά που έχετε μπροστά σας, όχι επειδή ελέγξατε ποιος το άφησε εκεί. Αυτή είναι η λογική του δολώματος όπως τη διαβάζουμε εμείς. Ο κάτοχος του Pera αναγνωρίζει το πορτοφόλι του και βλέπει έναν αληθοφανή αριθμό έκδοσης. Όποιος ψάχνει φορολογικά στοιχεία βλέπει ένα αρχείο που υπόσχεται να του γλιτώσει ψάξιμο. Δύο διαφορετικοί λόγοι για το ίδιο κλικ.
Η υποστήριξη που δεν καλέσατε
Το σημείο καμπής είναι η εκτέλεση του BAT. Το αρχείο τρέχει εντολές και ξεκινά τα επόμενα στάδια. Στην πορεία χρησιμοποιείται PowerShell, εργαλείο των Windows, για να ξεκινήσουν διεργασίες και να εκτελεστούν εντολές σε κρυφό παράθυρο, παρακάμπτοντας την πολιτική εκτέλεσης. Ακολουθεί η εγκατάσταση του ScreenConnect από αρχείο .msi ή .exe.
Το ScreenConnect είναι νόμιμο εργαλείο απομακρυσμένης υποστήριξης της ConnectWise. Στη συγκεκριμένη αλυσίδα εμφανίζεται ως υπηρεσία των Windows με όνομα ScreenConnect Client, στον φάκελο C:\Program Files (x86)\ScreenConnect Client (abb21f5ccc9bd236)\. Συνδέεται στο fjksdjfdtitive[.]net, με IP 191.96.101[.]224, στη θύρα TCP 8041, ως συνεδρία «Guest»/«Access».
Όταν καλείτε εσείς έναν τεχνικό, του δίνετε πρόσβαση για να χειριστεί το PC και να λύσει ένα πρόβλημα. Εδώ η ίδια δυνατότητα δουλεύει για την άλλη πλευρά: ο επιτιθέμενος μπορεί να χειριστεί τον υπολογιστή από μακριά, να εκτελέσει εντολές και να πάρει πληροφορίες που θα βρει εκεί. Γι' αυτό δεν αρκεί να αναγνωρίσετε το όνομα του προγράμματος στη λίστα εφαρμογών. Η ερώτηση είναι αν η πρόσβαση εγκαταστάθηκε με τη δική σας έγκριση και ποιος τη χρησιμοποιεί.
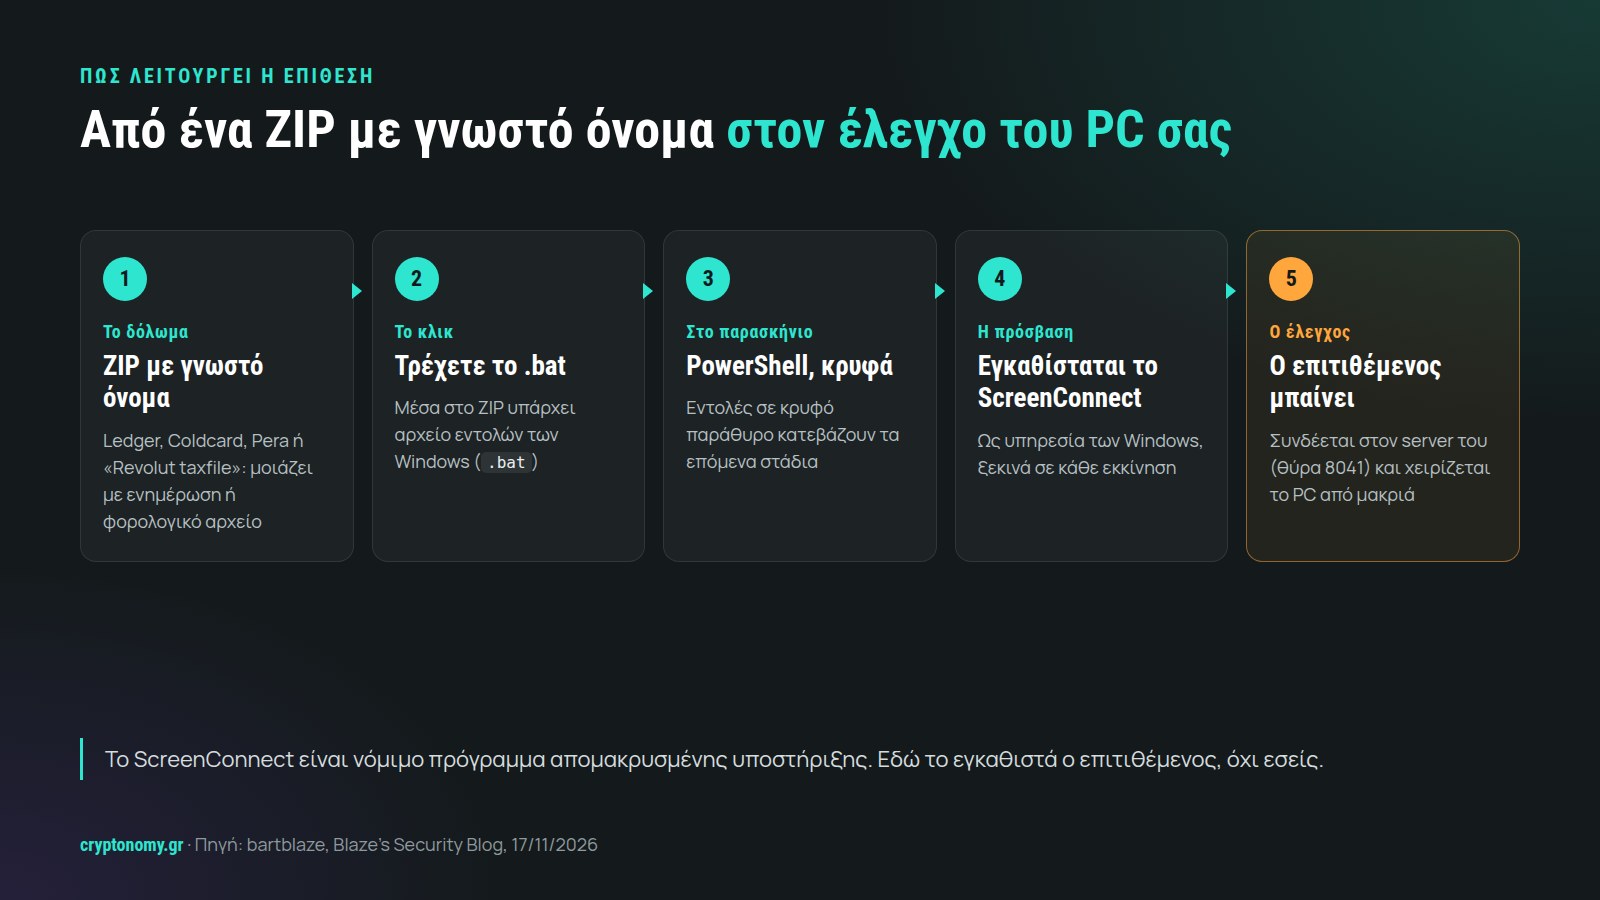
Από το κλικ στον απομακρυσμένο έλεγχο: τα πέντε βήματα της επίθεσης.
Τι αλλάζει αν έχετε hardware wallet
Γιατί να δελεάσεις τον κάτοχο ενός hardware wallet αν το ιδιωτικό κλειδί του βρίσκεται σε ξεχωριστή συσκευή; Η δική μας ανάγνωση είναι ότι ο υπολογιστής έχει αξία από μόνος του. Εκεί μπορεί να υπάρχουν αποθηκευμένοι κωδικοί, ανοιχτές συνεδρίες σε email ή ανταλλακτήρια, ακόμη και ψηφιακό αντίγραφο της φράσης ανάκτησης (seed phrase), αν ο χρήστης το έχει φυλάξει εκεί.
Αν το κλειδί παραμένει στο hardware wallet, ο έλεγχος του PC δεν δίνει από μόνος του τη δυνατότητα υπογραφής χωρίς επιβεβαίωση στη συσκευή. Άλλο όμως ποιος εγκρίνει τη συναλλαγή και άλλο ποια διεύθυνση εγκρίνει. Αν το PC σάς δείξει άλλη διεύθυνση από αυτήν που σκοπεύετε να χρησιμοποιήσετε, το πάτημα του κουμπιού δεν διορθώνει το λάθος. Έτσι διαβάζουμε την οδηγία του Bart: ελέγχετε τη διεύθυνση στην οθόνη του ίδιου του hardware wallet πριν επιβεβαιώσετε.
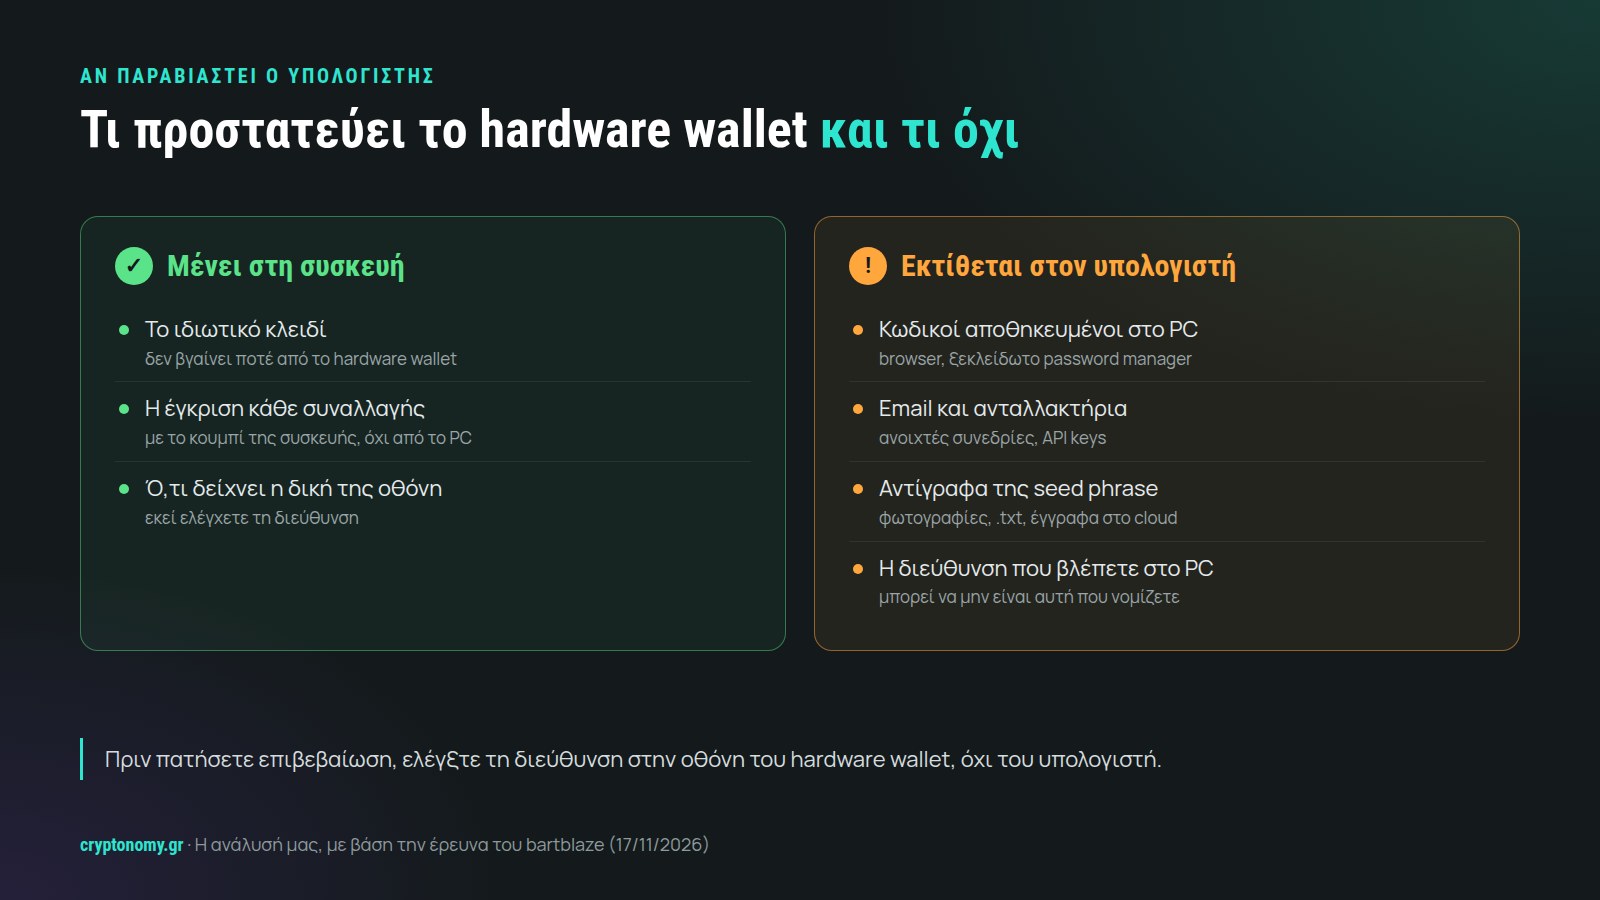
Η συσκευή φυλάει το κλειδί. Ό,τι υπάρχει στον υπολογιστή εκτίθεται.
Τι δεν ξέρουμε ακόμα
Δεν ξέρουμε πώς έφτασαν τα αρχεία στους χρήστες, ποιος ήταν πίσω από την εκστρατεία, ποιες χώρες στοχοποιήθηκαν, πόσα ήταν τα θύματα, αν αφαιρέθηκαν δεδομένα ή αν υπήρξαν απώλειες. Για Revolut και Xaman δεν δίνεται domain, ενώ για το Xaman δεν αναφέρεται BAT. Η ανάλυση περιγράφει πρόσβαση στον υπολογιστή, όχι παραβίαση της ίδιας της συσκευής hardware wallet, και δεν δείχνει ότι η κλοπή φράσεων ανάκτησης ήταν στόχος της εκστρατείας.
Γιατί το φορολογικό δόλωμα μας αφορά
Εδώ μιλάμε για δική μας εκτίμηση, όχι για ελληνική στόχευση που εντόπισε ο ερευνητής. Η Revolut χρησιμοποιείται ευρέως στην Ελλάδα και, μετά την πρόσφατη ανακοίνωση νέου φόρου για τα crypto, αρκετοί ψάχνουν πώς θα τα δηλώσουν. Αν ήδη διαβάζετε για τη φορολογία των crypto, ένα ZIP με «Revolut» και «taxfile» στο όνομα μπορεί να μοιάζει με το αρχείο που σας έλειπε. Αυτό κάνει το δόλωμα πειστικό κατά τη γνώμη μας: δεν χρειάζεται να σας δημιουργήσει μια καινούργια ανάγκη. Του αρκεί να ταιριάξει σε αυτήν που έχετε ήδη.
Αποκατάσταση βήμα βήμα
Κρατάμε τη σειρά της πηγής. Οι αλλαγές λογαριασμών στο τέταρτο βήμα γίνονται παράλληλα, από καθαρή συσκευή.
- Απομονώστε το PC. Αποσυνδέστε το από Wi-Fi και Ethernet. Μη χρησιμοποιείτε από εκεί πορτοφόλια, τραπεζικές υπηρεσίες ή email.
- Μπλοκάρετε τη σύνδεση στο δίκτυο. Αποκλείστε το fjksdjfdtitive[.]net και την IP 191.96.101[.]224 σε επίπεδο δικτύου. Αυτό αφορά κυρίως όσους διαχειρίζονται εταιρικό δίκτυο ή router με φίλτρα. Αν δεν έχετε τη δυνατότητα να κάνετε τον αποκλεισμό, κρατήστε το PC αποσυνδεδεμένο και προχωρήστε στους ελέγχους.
- Ψάξτε για τα συγκεκριμένα ίχνη. Στα εγκατεστημένα προγράμματα αναζητήστε το
ScreenConnect Client (abb21f5ccc9bd236). Στοservices.mscαναζητήστε την υπηρεσίαScreenConnect Client. Αν τη βρείτε, σταματήστε την και απενεργοποιήστε την πριν τη διαγράψετε. Στο%TEMP%αναζητήστε αρχεία.batή φακέλους που αρχίζουν απόsc_installer_. Αν βρείτε τα ίχνη, η οδηγία είναι επανεγκατάσταση των Windows. Αν δεν βρείτε, κάντε πλήρη σάρωση με antivirus και χρησιμοποιήστε και δεύτερο εργαλείο, όπως το Malwarebytes. - Από καθαρή συσκευή, ασφαλίστε παράλληλα τους λογαριασμούς σας. Αλλάξτε τους κωδικούς του email, του διαχειριστή κωδικών και των ανταλλακτηρίων. Ανακαλέστε συνεδρίες και κλειδιά API και ελέγξτε τις εγκρίσεις πρόσβασης σε token (token approvals).
- Μη χρησιμοποιείτε πλέον πορτοφόλια στο συγκεκριμένο PC. Αν μπορεί να εκτέθηκε η φράση ανάκτησης ή το ιδιωτικό κλειδί, θεωρήστε το πορτοφόλι παραβιασμένο. Δημιουργήστε νέο πορτοφόλι με νέα φράση ανάκτησης σε καθαρή συσκευή και μεταφέρετε τα κεφάλαια. Επαληθεύστε τις διευθύνσεις στην οθόνη του hardware wallet, ανακαλέστε ύποπτες εγκρίσεις, ενεργοποιήστε έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA ή 2FA) στα ανταλλακτήρια και επικοινωνήστε με το ανταλλακτήριό σας. Μη δώσετε ποτέ τη φράση ανάκτησης σε κανέναν που εμφανίζεται ως υποστήριξη.
Η άποψή μας
Για ενημερώσεις wallet, ξεκινήστε από την επίσημη εφαρμογή ή πληκτρολογήστε εσείς τη γνωστή επίσημη διεύθυνση. Αν ένα ZIP που εμφανίζεται ως ενημέρωση ή φορολογικό έγγραφο σας ζητά να τρέξετε .bat, σταματήστε εκεί. Το γνώριμο όνομα είναι μέρος του δολώματος, όπως συμβαίνει και σε κάθε επίθεση phishing.
Αν βρείτε ScreenConnect που δεν αναγνωρίζετε, ελέγξτε ποιος το εγκατέστησε και αν είχε εξουσιοδότηση. Και αν κάποιος από την «υποστήριξη» σας ζητήσει τη φράση ανάκτησης, κλείστε τη συζήτηση. Για περισσότερα πρακτικά θέματα έχουμε συγκεντρώσει τους οδηγούς μας για ασφάλεια και απάτες. Αν συγκρίνετε συσκευές, δείτε και τη σύγκριση hardware wallets, έχοντας κατά νου το όριο που ανέδειξε αυτή η περίπτωση: η συσκευή φυλάει το κλειδί, όχι τον υπολογιστή σας.
Πηγή: Bart («bartblaze»), «Fake crypto-wallet downloads used to deploy ScreenConnect remote access software», Blaze's Security Blog, 17 Νοεμβρίου 2026. Οι πλήρεις δείκτες παραβίασης (IOCs) βρίσκονται στην ανάρτηση και στο AlienVault OTX.